

 Acasă
 Despre
 Servicii


 Prețuri
 Upload
 Portofoliu
 Blog
 Contact
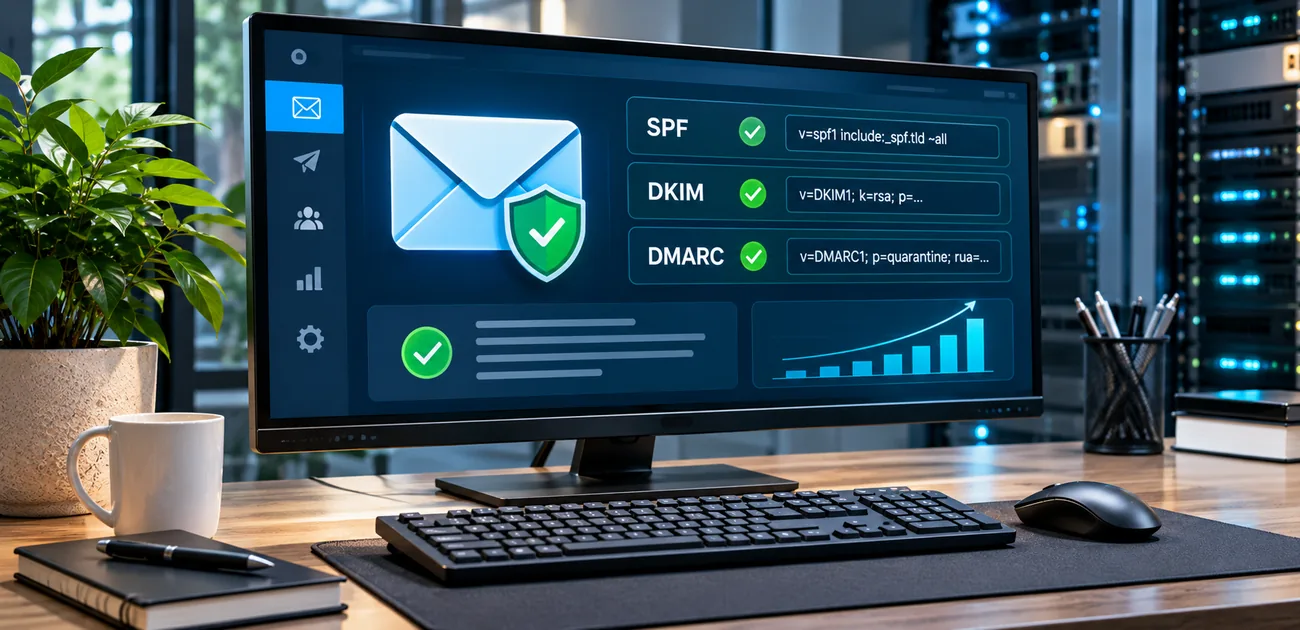
Cum protejezi e-mailul firmei prin SPF, DKIM și DMARC
E-mailul profesional este unul dintre cele mai importante canale de comunicare ale unei afaceri.
Prin intermediul lui sunt transmise oferte, facturi, confirmări de comandă, documente și mesaje către clienți.
Un mesaj care ajunge în spam sau pare trimis de o adresă falsificată poate afecta încrederea în companie.
Autentificarea domeniului reduce riscul ca persoane neautorizate să trimită mesaje care pretind că provin de la firma ta.
Cele trei mecanisme folosite frecvent pentru acest scop sunt SPF, DKIM și DMARC.
Ele au roluri diferite și funcționează cel mai bine atunci când sunt configurate împreună.
Acest articol explică principiile, pregătirea DNS, verificarea înregistrărilor și pașii de implementare în siguranță.
De ce trebuie protejat domeniul de e-mail
Atacatorii pot falsifica adresa vizibilă a expeditorului pentru a face un mesaj să pară legitim.
Această tehnică este cunoscută drept spoofing și este folosită frecvent în tentative de fraudă.
Un mesaj fals poate imita departamentul financiar, conducerea, un furnizor sau chiar un client important.
Destinatarul poate fi convins să trimită bani, să deschidă un fișier periculos sau să ofere date de autentificare.
Configurarea SPF, DKIM și DMARC oferă serverelor destinatare informații pentru evaluarea legitimității mesajelor.
Aceste mecanisme nu garantează livrarea în inbox, dar ajută la reducerea falsificării domeniului.
Ele nu înlocuiesc filtrarea antispam, protecția conturilor și instruirea angajaților.
Ce înseamnă autentificarea e-mailului
Autentificarea e-mailului verifică dacă mesajul respectă regulile publicate de proprietarul domeniului.
Verificările sunt realizate prin înregistrări DNS și semnături criptografice atașate mesajelor.
Serverul destinatar compară informațiile primite cu politica publicată pentru domeniul expeditorului.
Rezultatul poate contribui la acceptarea mesajului, marcarea lui ca suspect sau respingerea lui.
Cum funcționează SPF
SPF este prescurtarea de la Sender Policy Framework.
Acest mecanism publică în DNS lista serverelor autorizate să trimită e-mail în numele unui domeniu.
Serverul destinatar verifică adresa IP a sistemului care a transmis mesajul.
Dacă serverul nu este permis de politica SPF, verificarea poate eșua.
Înregistrarea SPF este publicată ca un TXT în zona DNS a domeniului.
Politica trebuie să includă toate serviciile care trimit mesaje în numele companiei.
Inventariază toate sursele de trimitere
Înainte să creezi înregistrarea, notează furnizorul de găzduire și serviciul de e-mail folosit de angajați.
Adaugă platformele de facturare care trimit automat documente către clienți.
Verifică aplicațiile de magazin online care expediază confirmări și notificări de comandă.
Include serviciile de newsletter sau marketing doar dacă trimit efectiv mesaje folosind domeniul tău.
Caută formulare de contact, sisteme CRM și aplicații externe care expediază notificări.
O sursă uitată poate produce rezultate SPF negative chiar dacă mesajele obișnuite funcționează.
Evită înregistrările SPF multiple
Un domeniu trebuie să aibă o singură politică SPF aplicabilă pentru numele respectiv.
Publicarea mai multor înregistrări SPF separate poate duce la o eroare de evaluare.
Sursele autorizate trebuie reunite într-un singur șir TXT valid.
Modificarea trebuie făcută cu atenție pentru a nu elimina furnizori încă utilizați.
SPF are și o limită de zece interogări DNS pentru mecanismele care declanșează căutări suplimentare.
Depășirea limitei poate determina rezultatul permerror și poate afecta autentificarea.
Nu adăuga mecanisme include fără să verifici documentația furnizorului respectiv.
Cum funcționează DKIM
DKIM înseamnă DomainKeys Identified Mail.
Acest mecanism atașează mesajului o semnătură criptografică generată de serverul expeditor.
Serverul destinatar folosește cheia publică publicată în DNS pentru a verifica semnătura.
Verificarea ajută la confirmarea faptului că anumite părți ale mesajului nu au fost modificate pe traseu.
Cheia privată trebuie păstrată în siguranță de furnizorul sau serverul care semnează mesajele.
Cheia publică este publicată în DNS sub un selector specific.
Configurează selectorul DKIM
Furnizorul de e-mail oferă de regulă numele selectorului și valoarea TXT sau CNAME necesară.
Unele platforme folosesc mai mulți selectori pentru rotația cheilor sau pentru servicii diferite.
Copiază valorile exact așa cum sunt furnizate în panoul de administrare.
Nu elimina ghilimele sau fragmente din cheie dacă interfața DNS le gestionează automat.
Verifică dacă numele complet al înregistrării include selectorul și domeniul corect.
După propagarea DNS, activează semnarea DKIM în serviciul de trimitere.
Trimite un mesaj de test și verifică antetele pentru rezultatul dkim=pass.
Cum funcționează DMARC
DMARC este prescurtarea de la Domain-based Message Authentication, Reporting and Conformance.
Mecanismul folosește rezultatele SPF și DKIM pentru a evalua alinierea domeniului vizibil al expeditorului.
Politica DMARC stabilește ce ar trebui să facă destinatarul când mesajul nu trece verificările cerute.
Politica poate solicita monitorizare, plasarea mesajului în carantină sau respingerea lui.
DMARC permite și raportarea rezultatelor către adrese configurate de proprietarul domeniului.
Rapoartele pot arăta surse legitime care nu au fost configurate și tentative de falsificare.
Începe cu monitorizarea
Pentru un domeniu care nu a folosit DMARC, o politică de monitorizare este de obicei un punct de pornire prudent.
Aceasta permite colectarea rapoartelor fără a solicita direct respingerea mesajelor neautentificate.
Analizează rapoartele pentru a identifica toate sursele legitime de expediere.
Corectează SPF, DKIM și alinierea pentru fiecare furnizor valid.
Nu trece la o politică mai strictă până când mesajele importante nu sunt autentificate corect.
O implementare grăbită poate bloca facturi, notificări sau răspunsuri automate legitime.
Treci gradual la o politică strictă
După ce sursele legitime sunt identificate, politica poate fi înăsprită în etape.
O parte din trafic poate fi plasată inițial în carantină pentru a observa efectele.
Monitorizează rapoartele și solicitările clienților după fiecare schimbare.
Respingerea mesajelor neconforme trebuie activată numai după testare și confirmarea alinierii.
Păstrează o evidență a modificărilor DNS și a motivului pentru care au fost făcute.
Ce este alinierea DMARC
Alinierea compară domeniul din câmpul From cu domeniul autentificat prin SPF sau DKIM.
O verificare SPF reușită nu este suficientă dacă domeniul autentificat nu este aliniat cu expeditorul vizibil.
O semnătură DKIM validă poate satisface alinierea atunci când domeniul semnăturii corespunde regulilor DMARC.
Modul relaxat permite potrivirea domeniilor organizaționale în anumite condiții.
Modul strict solicită o potrivire mai exactă a domeniilor.
Alege modul în funcție de infrastructură și de capacitatea de a controla toate sursele de trimitere.
Pregătește zona DNS înainte de modificări
Înainte de orice schimbare, exportă sau notează înregistrările DNS existente.
Verifică dacă zona DNS este administrată la registrar, la furnizorul de hosting sau printr-un serviciu separat.
Identifică înregistrările MX, TXT, CNAME și orice subdomeniu folosit pentru e-mail.
Nu modifica înregistrările MX atunci când obiectivul este doar adăugarea autentificării SPF, DKIM sau DMARC.
Păstrează accesul la contul DNS protejat prin parolă unică și autentificare multifactor.
Limitează drepturile de modificare la persoanele care administrează efectiv infrastructura.
Respectă timpul de propagare DNS
Modificările DNS nu devin vizibile simultan în toate rețelele.
Durata depinde de TTL, cache-urile recursive și comportamentul furnizorilor.
Nu interpreta o verificare imediată nereușită ca dovadă că înregistrarea este greșită.
Repetă testul după intervalul potrivit și verifică răspunsul din mai multe rezolvoare.
Documentează ora schimbării pentru a corela rezultatele testelor.
Testează mesajele după configurare
Trimite mesaje către adrese de test de la furnizori diferiți.
Verifică antetele complete ale mesajelor, nu doar faptul că au ajuns în inbox.
Caută rezultatele SPF, DKIM și DMARC în secțiunea de autentificare a antetelor.
Un rezultat pass arată că verificarea respectivă a fost acceptată de serverul destinatar.
Compară domeniul expeditorului cu domeniul folosit la autentificare pentru a confirma alinierea.
Testează și mesajele trimise din aplicațiile automate ale companiei.
Verifică separat formularele website-ului, facturarea și notificările magazinului online.
Verifică mesajele automate WordPress și WooCommerce
Website-urile pot trimite mesaje prin funcția locală PHP mail sau printr-un serviciu SMTP extern.
Trimiterea prin SMTP autentificat poate oferi un traseu mai ușor de controlat și monitorizat.
Configurează expeditorul cu o adresă validă din domeniul companiei.
Asigură-te că serviciul SMTP este inclus în politica SPF și semnează mesajele prin DKIM.
Testează confirmările de comandă, resetarea parolei și notificările administrative.
Nu presupune că un e-mail trimis fără eroare a fost și livrat în inbox.
Protejează conturile de e-mail
Autentificarea domeniului nu împiedică un atacator să intre într-o căsuță poștală compromisă.
Activează autentificarea multifactor pentru toate conturile care o permit.
Folosește parole unice și un manager de parole aprobat de companie.
Elimină conturile vechi și revizuiește permisiunile delegaților.
Configurează alerte pentru autentificări neobișnuite și reguli de redirecționare nou create.
Verifică periodic dacă mesajele sunt redirecționate automat către adrese externe necunoscute.
Instruiește angajații să verifice solicitările urgente de plată printr-un canal separat.
Greșeli frecvente în configurarea SPF, DKIM și DMARC
Una dintre cele mai întâlnite greșeli este publicarea mai multor înregistrări SPF pentru același domeniu.
O altă problemă apare când un furnizor nou trimite mesaje, dar nu este inclus în inventarul surselor autorizate.
Cheile DKIM copiate incomplet pot face ca semnăturile să nu poată fi verificate.
Un selector vechi eliminat prea devreme poate afecta un serviciu care încă îl folosește.
O politică DMARC strictă activată înainte de inventarierea surselor poate bloca mesaje legitime.
Rapoartele DMARC ignorate pot ascunde servicii uitate sau configurații incorecte.
Modificările DNS făcute fără backup pot îngreuna revenirea la starea anterioară.
Nu copia orbește valori de pe internet
Înregistrările SPF și DKIM sunt specifice furnizorului și domeniului folosit.
Un exemplu generic nu trebuie publicat fără adaptare la infrastructura reală.
Folosește valorile din documentația oficială a serviciului care trimite mesajele.
Dacă nu înțelegi o directivă, cere verificarea ei înainte de publicare.
O greșeală în zona DNS poate afecta livrarea mesajelor întregii companii.
Organizează mentenanța autentificării e-mailului
Autentificarea trebuie verificată după schimbarea furnizorului de e-mail sau a serverului de hosting.
Revizuiește configurația când introduci o platformă nouă de facturare sau marketing.
Verifică periodic rapoartele DMARC pentru surse necunoscute și volume neobișnuite.
Rotește cheile DKIM conform politicilor furnizorului și procedurilor interne.
Păstrează un registru cu domeniile, selectorii, serviciile și persoanele responsabile.
Include subdomeniile folosite pentru campanii sau notificări în inventarul de securitate.
Verifică separat domeniile care trimit mesaje în numele companiei, dar nu primesc e-mail.
Cum alegi suportul tehnic potrivit
Configurarea poate fi realizată de administratorul intern sau de un specialist care cunoaște infrastructura DNS și e-mail.
Este important ca persoana responsabilă să înțeleagă toate aplicațiile care trimit mesaje.
Un audit bun include inventarul surselor, verificarea DNS, testarea antetelor și analiza rapoartelor.
Pentru o infrastructură nouă, serviciile de [creare și administrare website](https://bursasite.ro/creare-site-ramnicu-sarat/) pot fi planificate împreună cu cerințele de e-mail.
Poți consulta și [resursele despre dezvoltarea și mentenanța proiectelor web](https://bursasite.ro) pentru a înțelege ce operațiuni trebuie incluse în administrarea tehnică.
Pentru proiectele care folosesc un magazin cu produse personalizate, [prezentarea vizuală a produselor și materialelor promoționale](https://wallsign.ro/stickere-decorative) poate fi parte din comunicarea digitală.
Mai multe idei despre instrumente și administrarea prezenței online pot fi descoperite în [articolele despre proiecte digitale](https://barbuiulian.ro).
Pentru organizarea documentelor și accesul la resurse online poți analiza și [soluțiile de stocare și lucru digital](https://yuly.ro).
Checklist înainte de activarea politicii DMARC
Confirmă că toate sursele legitime de trimitere au fost identificate.
Verifică dacă domeniul are o singură înregistrare SPF corectă.
Testează semnăturile DKIM pentru fiecare serviciu de expediere.
Confirmă alinierea domeniului From cu SPF sau DKIM.
Configurează o adresă funcțională pentru rapoartele DMARC.
Analizează rapoartele înainte să înăsprești politica.
Păstrează o copie a zonei DNS și un plan de revenire.
Retestează mesajele automate după fiecare modificare.
Concluzie
SPF, DKIM și DMARC formează împreună o bază importantă pentru protejarea domeniului de e-mail.
SPF declară serverele autorizate, DKIM verifică semnătura mesajului, iar DMARC aplică reguli de aliniere și raportare.
Implementarea corectă începe cu inventarierea tuturor serviciilor care trimit mesaje în numele companiei.
O politică de monitorizare oferă timp pentru identificarea problemelor înainte de aplicarea unor reguli stricte.
Testarea antetelor și analiza rapoartelor trebuie să continue și după configurarea inițială.
Prin verificări regulate, acces protejat și documentarea modificărilor, e-mailul profesional devine mai rezistent la falsificare și erori de livrare.

La Creative ADS BursaSite S.R.L., suntem specializați în realizarea de site-uri web profesionale, servicii SEO, design grafic și promovare online pe platforme precum Google, Facebook și TikTok.
Activăm din 2021 și ne-am propus să oferim antreprenorilor și brandurilor din România soluții digitale eficiente, care chiar aduc rezultate.
Descoperă mai multe la BursaSite
Abonează-te ca să primești ultimele articole prin email.
